把等级保护条款沉淀为结构化知识库,条款要求与检查要点一一对应,替代翻阅纸质标准
系统安全检查校验智能体
把等保条款变成可执行的检查项,让"逐条对表、写报告"交给智能体
AI 智能体与底座 · V1.1
把等保条款变成可执行的检查项,让"逐条对表、写报告"交给智能体
面向网络安全等级保护核查与行业网络安全检查工作,解决长期以来检查靠人工逐条对表、问题描述凭经验书写、整改后无人复核、报告靠 Word 反复拼凑、历年问题无法复用等突出问题,把一次检查从任务下达、条款对表、现场取证、问题定性、整改复核到报告出具贯通为一个智能体工作流。
- 把等级保护条款沉淀为结构化知识库,条款要求与检查要点一一对应,替代翻阅纸质标准
- 把条款要求拆解为可执行的检查项,检查过程按项推进,避免遗漏
- 结合现场取证情况辅助生成问题描述,减少凭个人经验书写造成的结论差异
- 发现的问题进入整改与复核流程,复核通过才闭环,避免整改情况无人确认
- 检查报告按模板自动汇总生成,替代 Word 手工拼凑,历年问题可复用比对
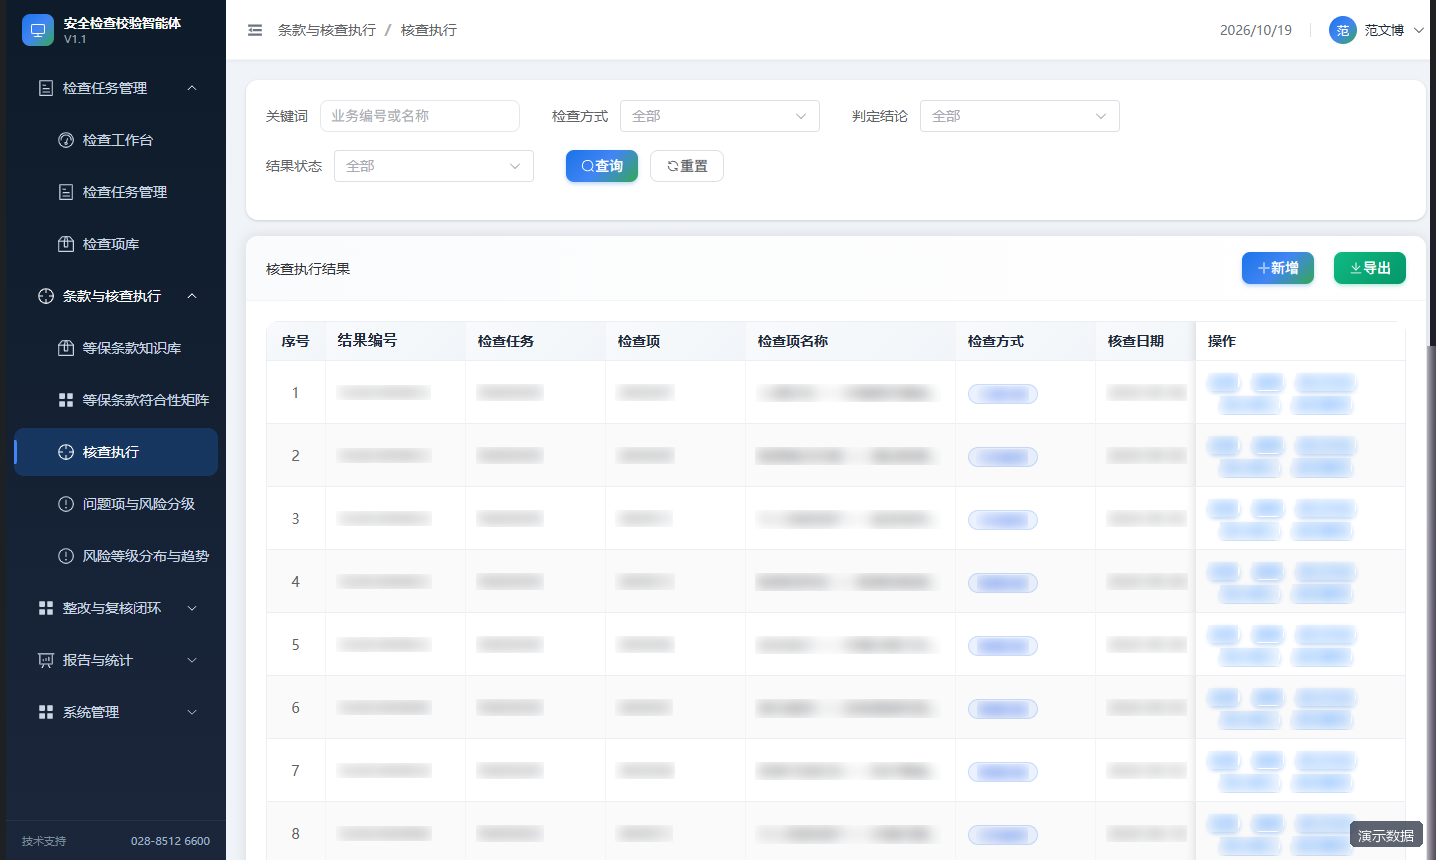
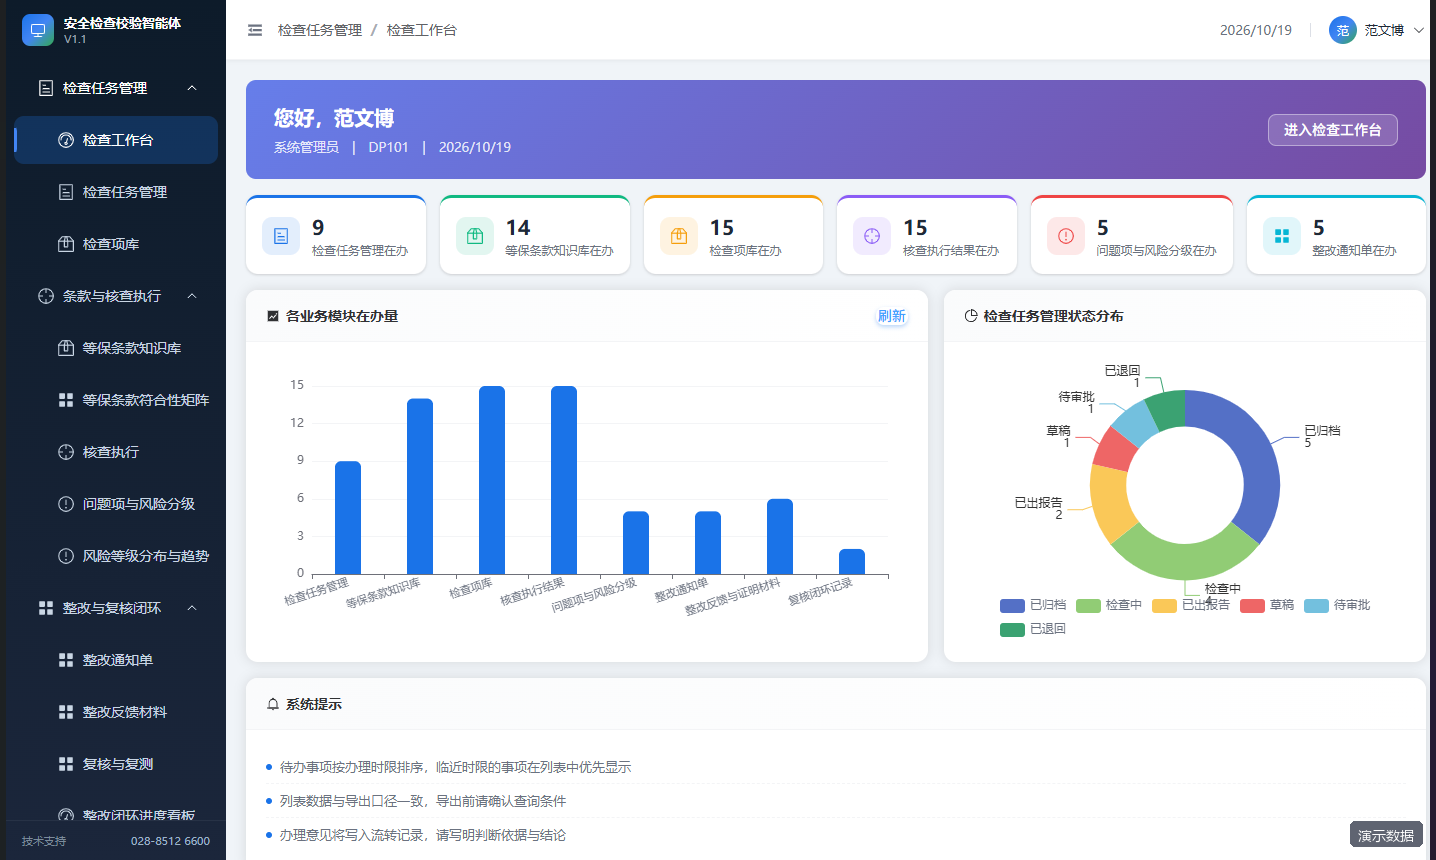
核查执行
《荣信微安系统安全检查校验智能体》用户操作手册中的「核查执行」界面。
V1.1
浏览器访问
实拍界面:软件著作权登记材料(演示数据已脱敏)
设计目标
这套系统要达成什么
以下目标摘自本产品《用户操作手册》的系统建设目标章节,也是产品功能设计的出发点。
把条款要求拆解为可执行的检查项,检查过程按项推进,避免遗漏
结合现场取证情况辅助生成问题描述,减少凭个人经验书写造成的结论差异
发现的问题进入整改与复核流程,复核通过才闭环,避免整改情况无人确认
检查报告按模板自动汇总生成,替代 Word 手工拼凑,历年问题可复用比对
功能模块
每个模块解决一个具体问题
下列模块及说明取自本产品《用户操作手册》第四章「业务功能操作」,与系统实际页面一一对应。
业务口径
系统内置的业务规则与口径
以下口径来自产品手册,是系统实际执行的规则。您可以直接对照贵单位现有做法,判断是否吻合。
知识库
等级保护条款结构化为可检索知识库
检查项
条款拆解为可执行检查项,按项推进
问题定性
结合现场取证辅助生成问题描述
整改复核
复核通过才闭环,报告按模板自动汇总
安全与合规
- 内置数据权限控制,跨机构、跨部门数据按职责范围可见
- 操作审计全程留痕,关键业务操作可追溯到人、时间与内容
- 业务规则以配置化方式管理,规则调整不修改程序代码
- 数据库支持国产达梦 DM8,满足国产化替代要求
系统界面
运行界面
共 12 张实际运行界面,取自本产品的用户操作手册。界面中的姓名、证件号、单位名称与联系方式等已做脱敏处理。
核查执行
《荣信微安系统安全检查校验智能体》用户操作手册中的「核查执行」界面。
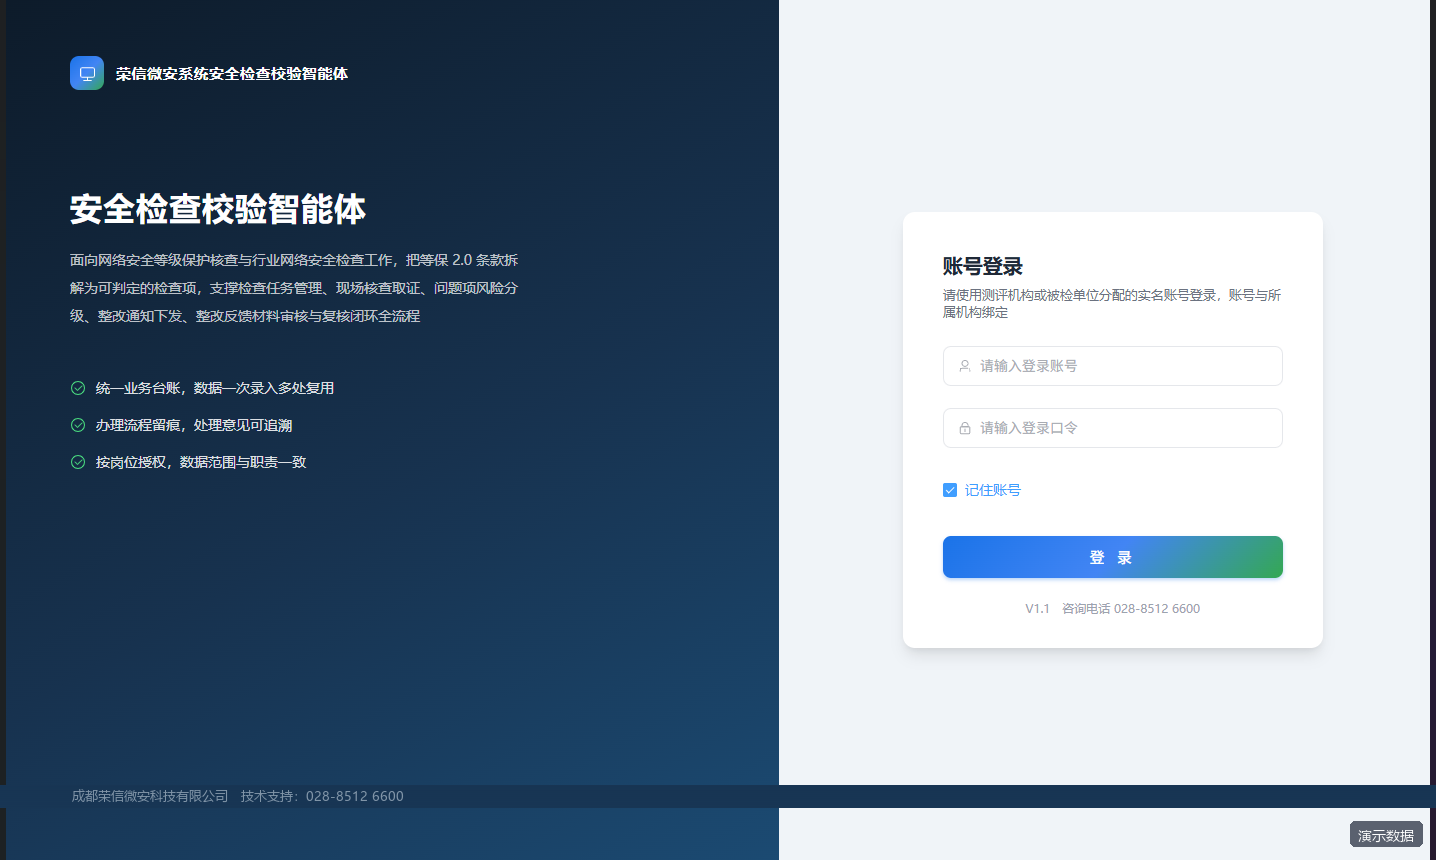
系统登录
账号登录页,支持按岗位分配的数据范围登录系统。
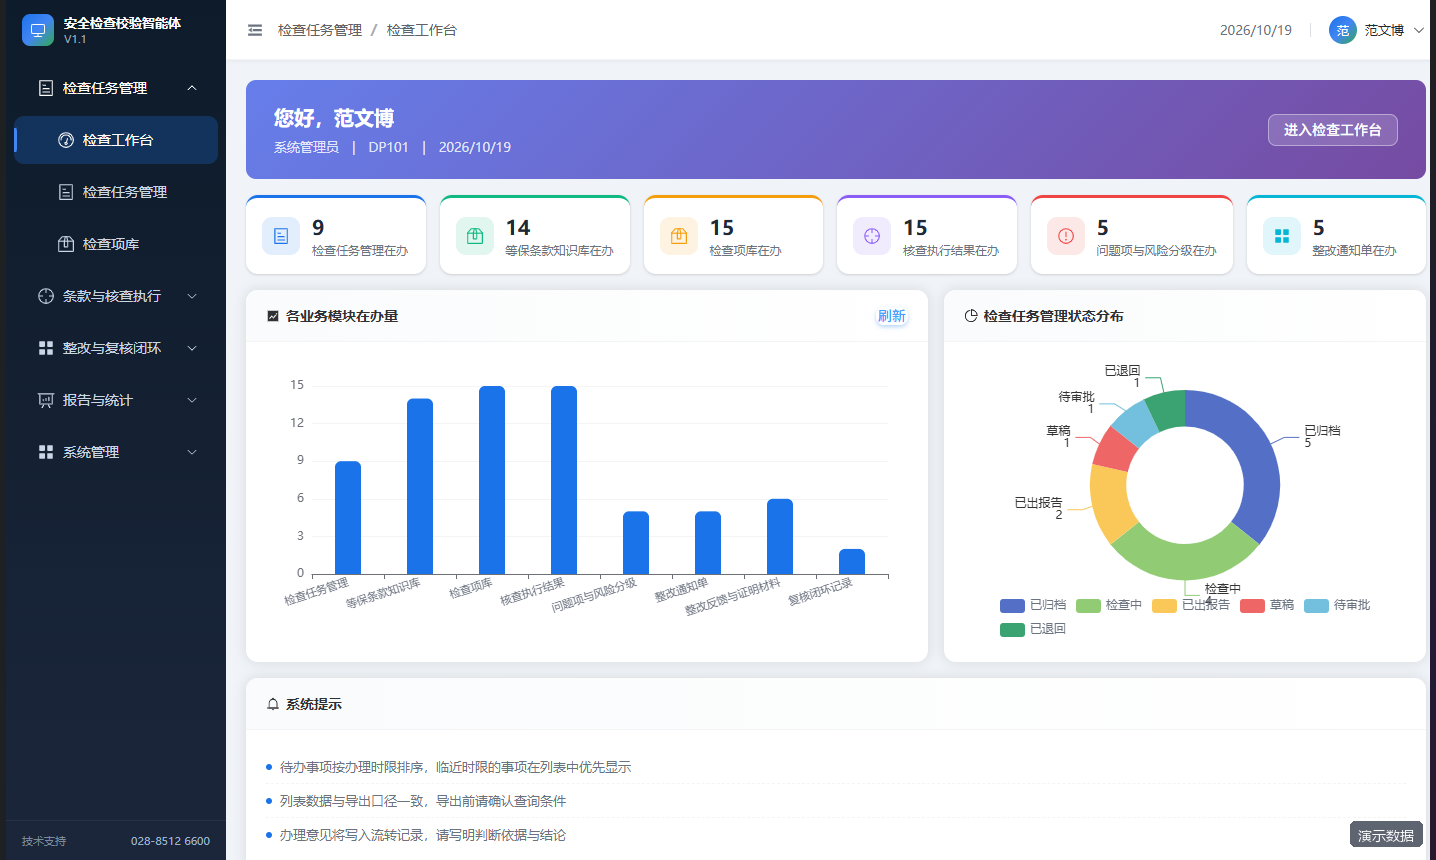
业务工作台
《荣信微安系统安全检查校验智能体》用户操作手册中的「业务工作台」界面。
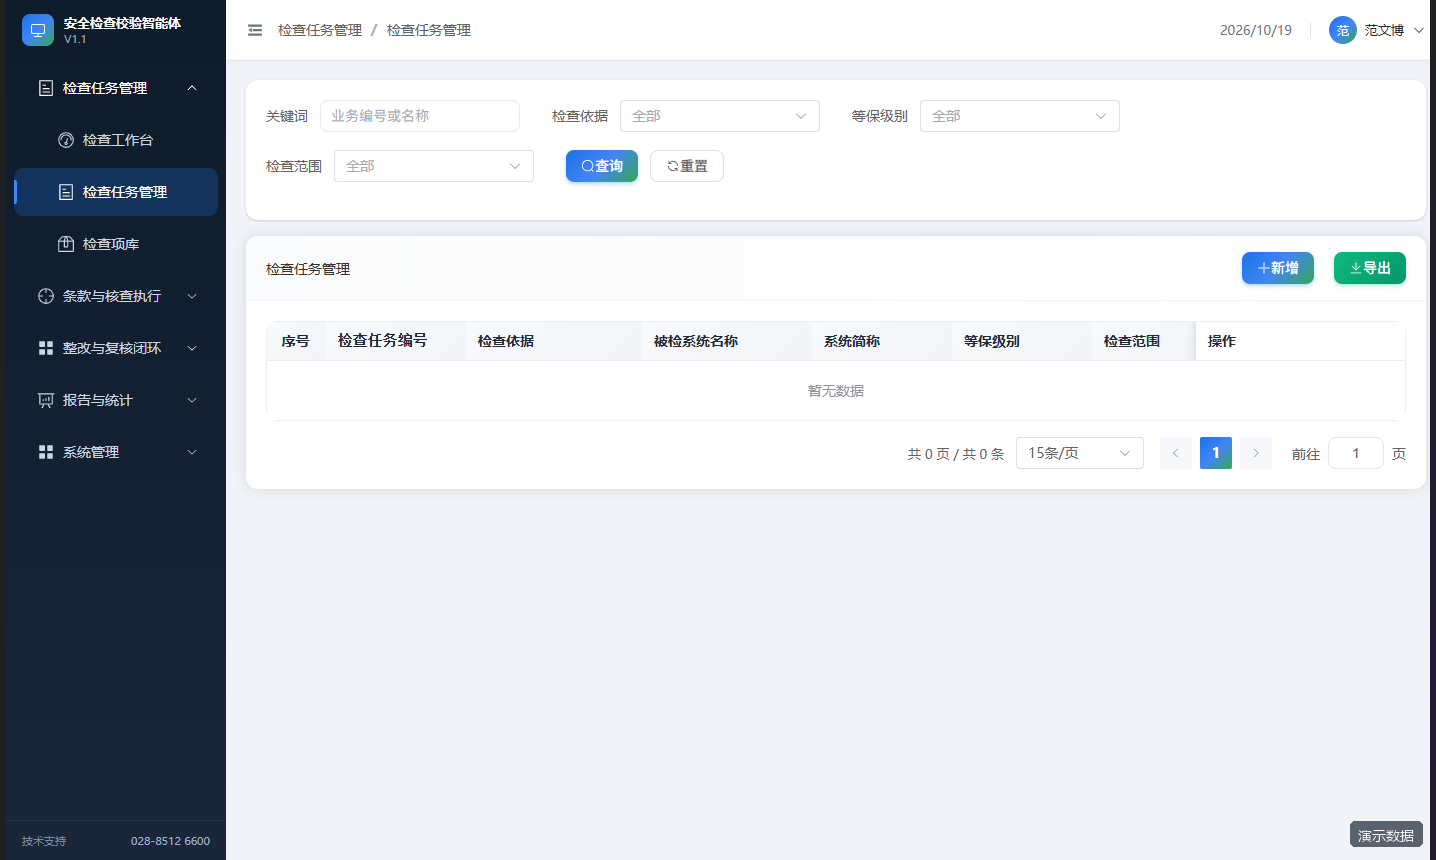
检查任务管理
《荣信微安系统安全检查校验智能体》用户操作手册中的「检查任务管理」界面。
业务详情
业务台账中单条记录的详细信息与流转记录。
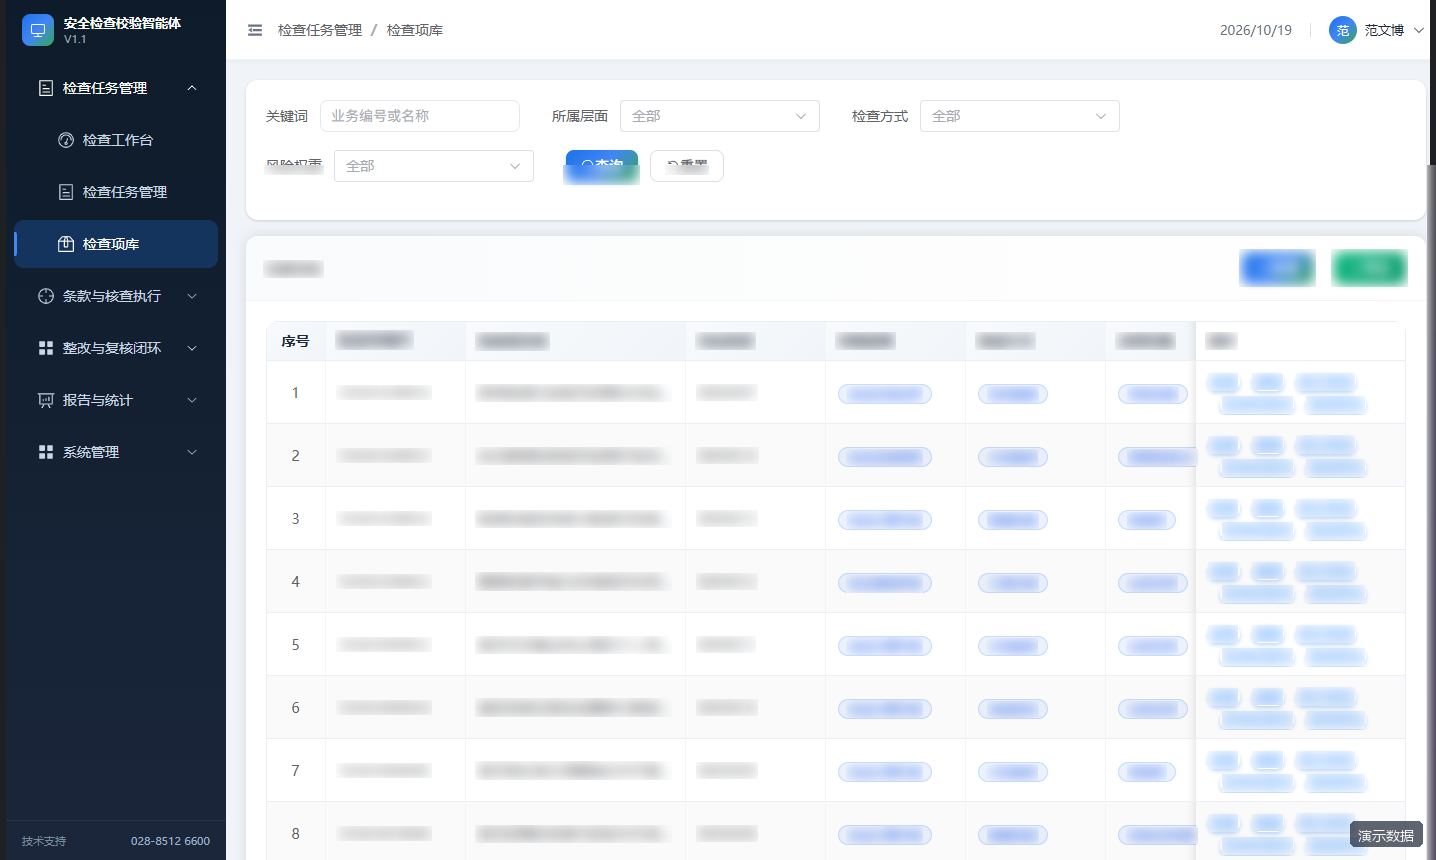
检查项库
《荣信微安系统安全检查校验智能体》用户操作手册中的「检查项库」界面。
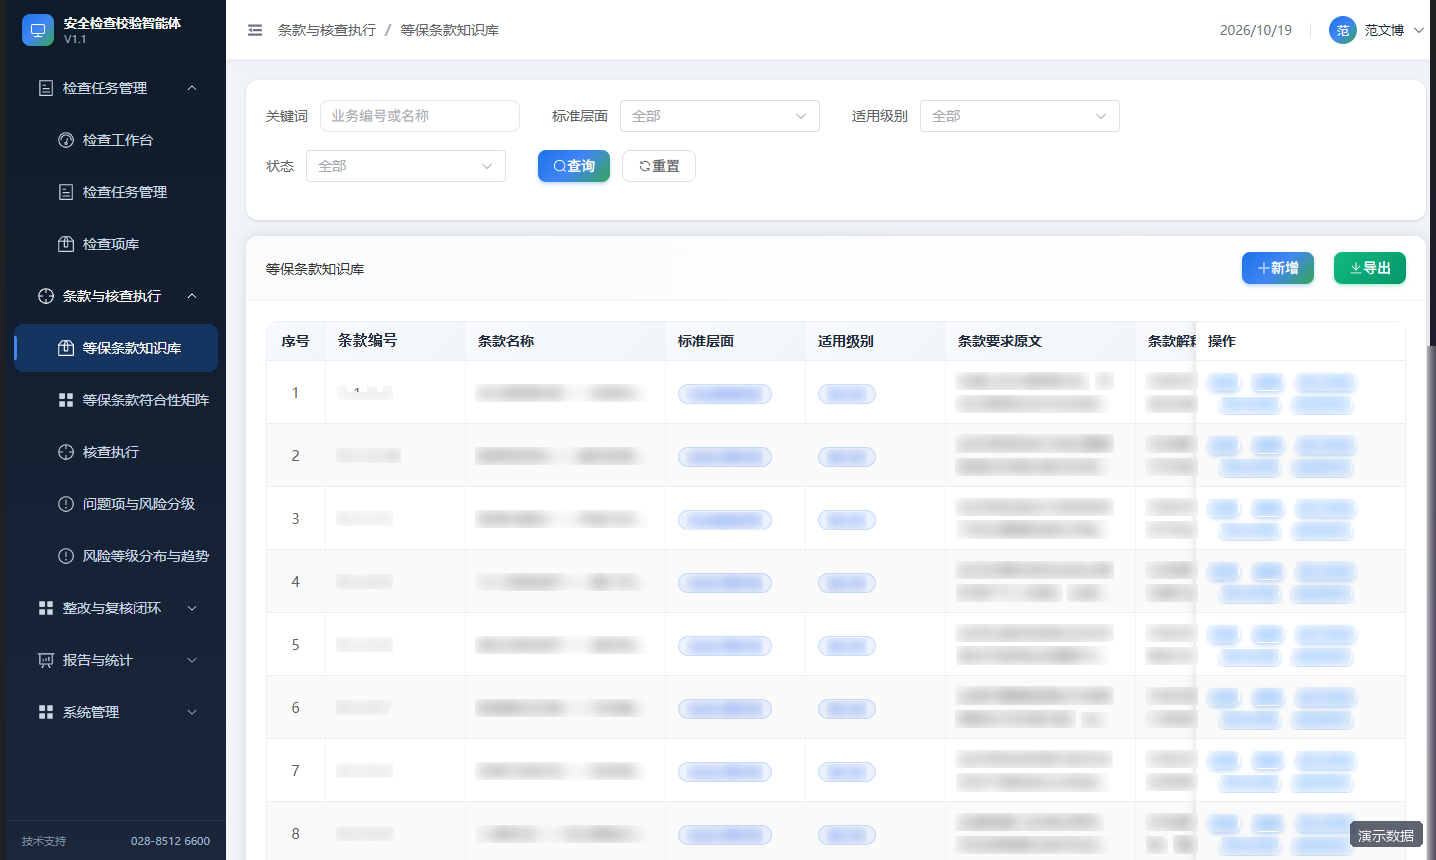
等保条款知识库
《荣信微安系统安全检查校验智能体》用户操作手册中的「等保条款知识库」界面。
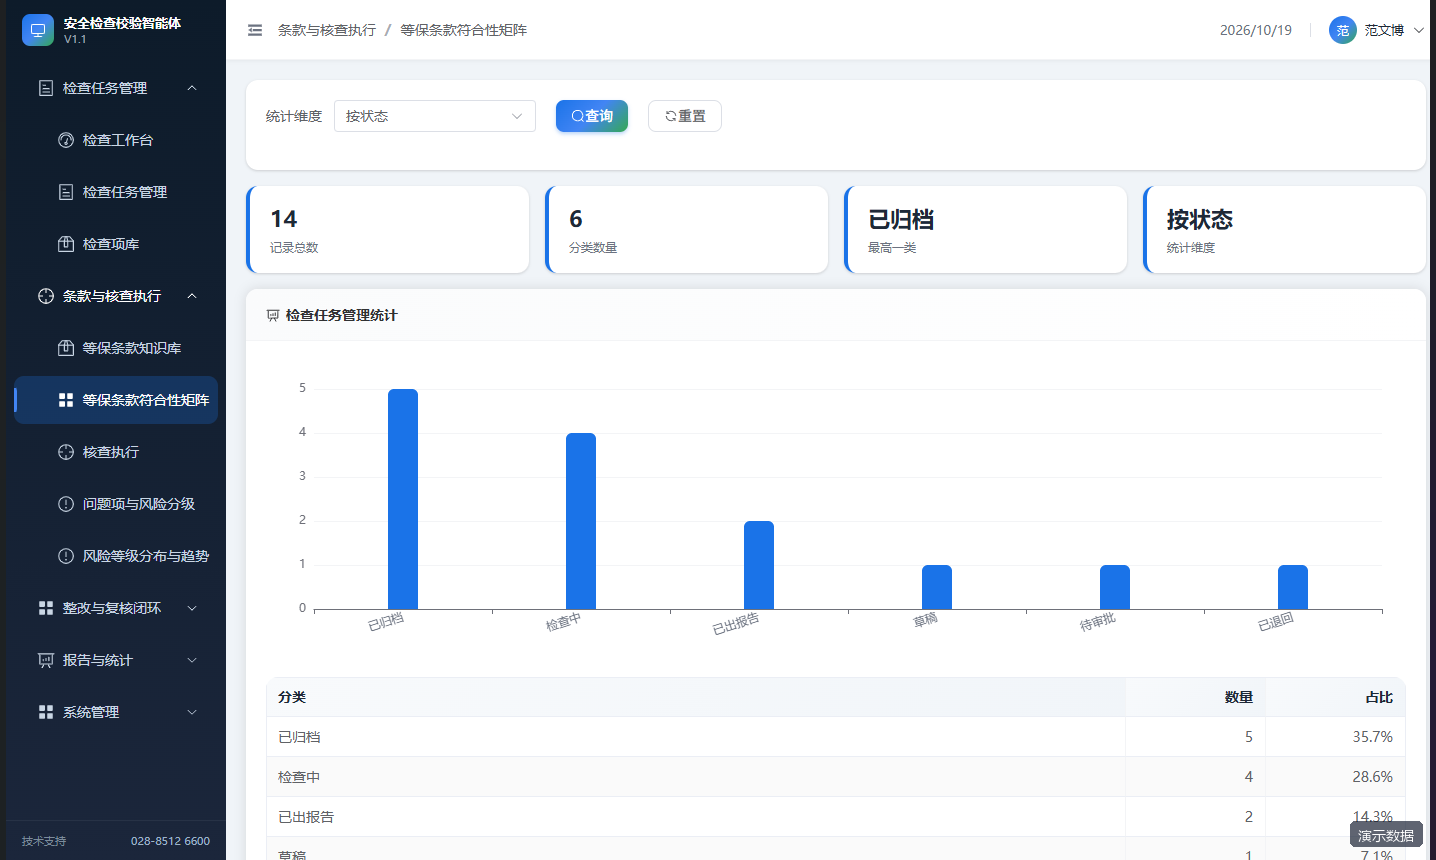
合规矩阵
检查项与等保条款的对应关系矩阵。
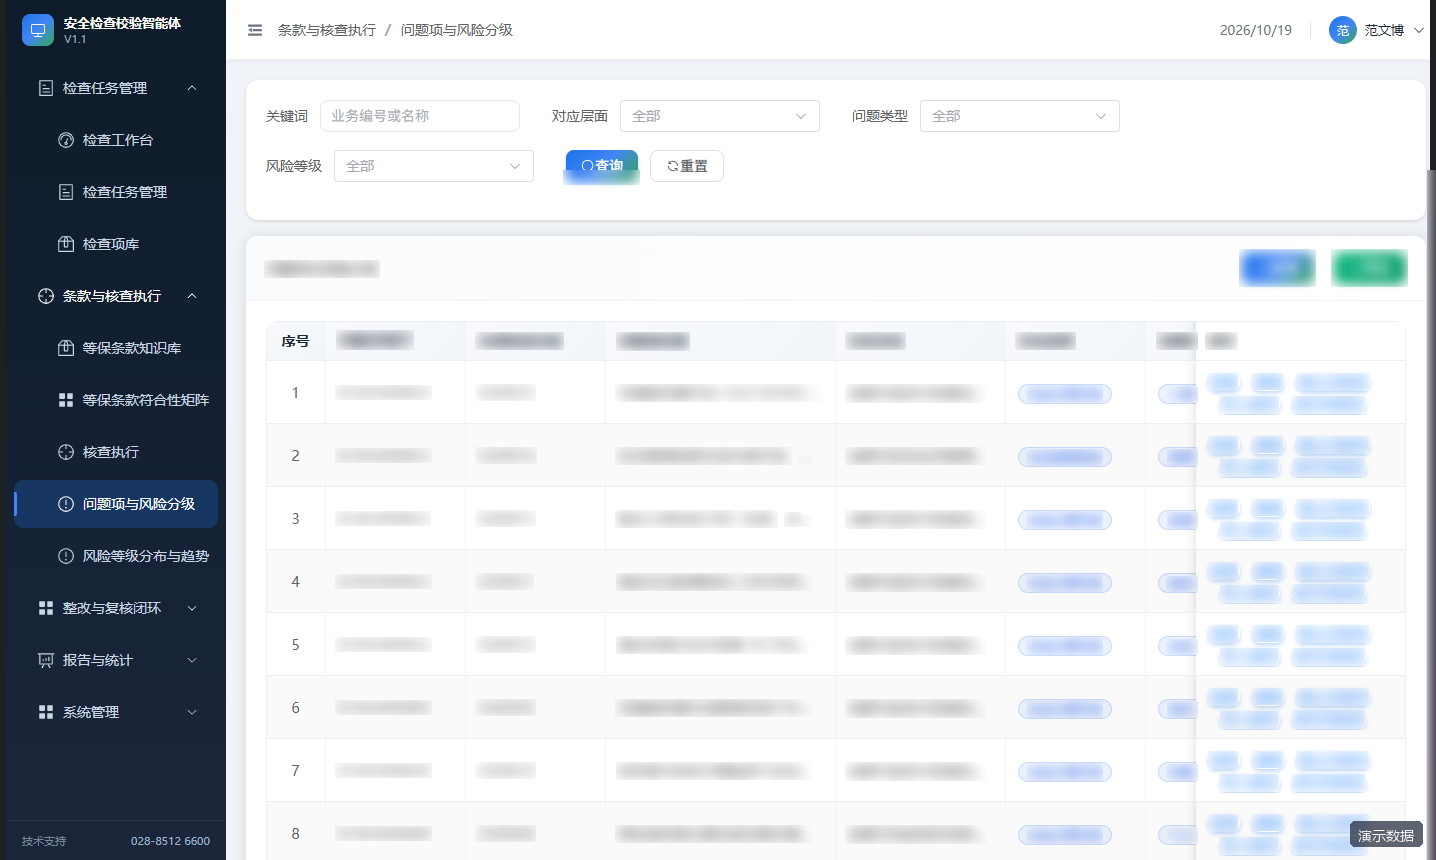
问题项与风险分级
《荣信微安系统安全检查校验智能体》用户操作手册中的「问题项与风险分级」界面。
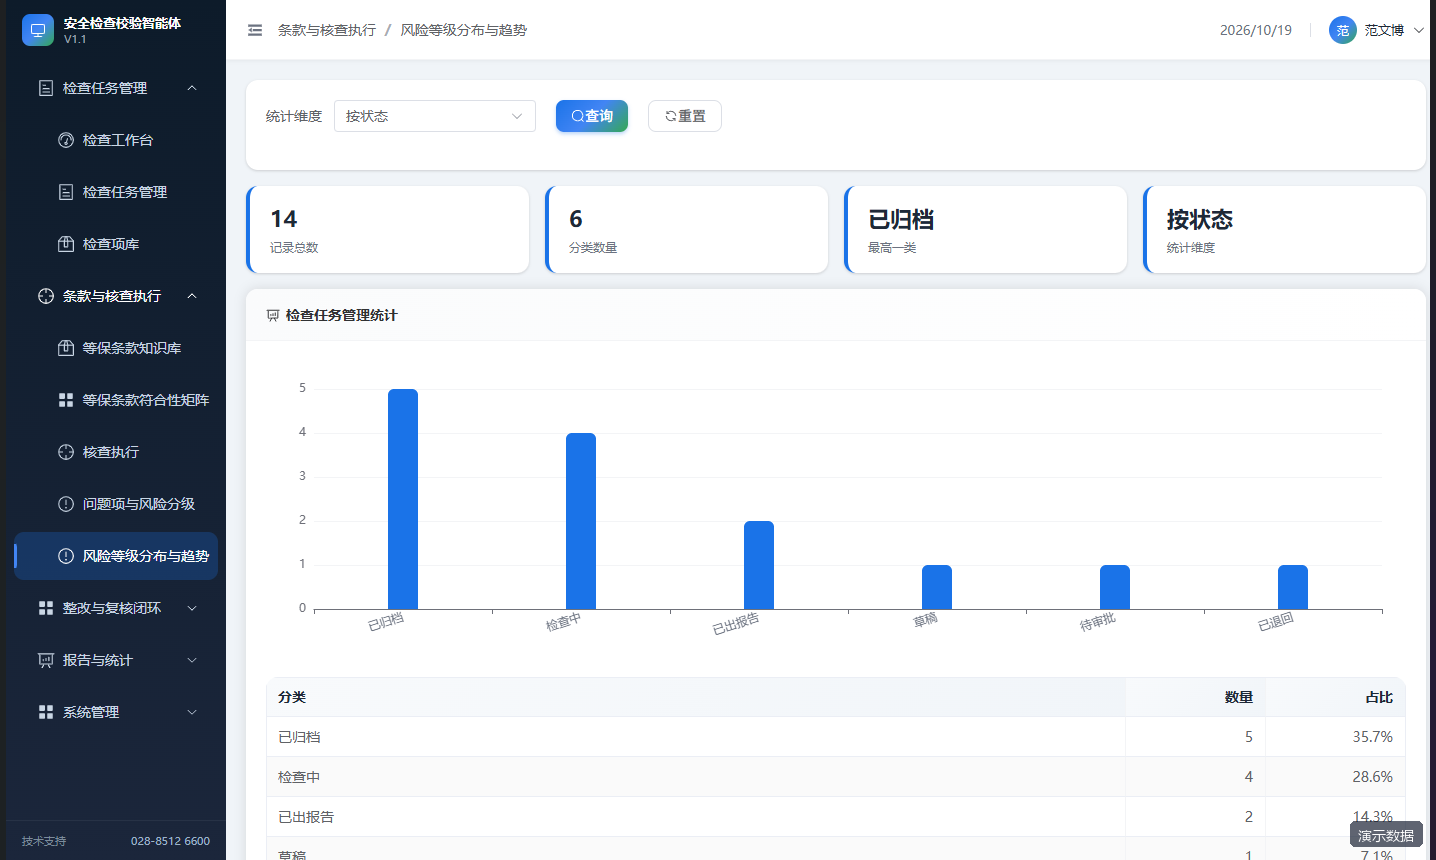
风险看板
按风险等级汇总问题项分布。
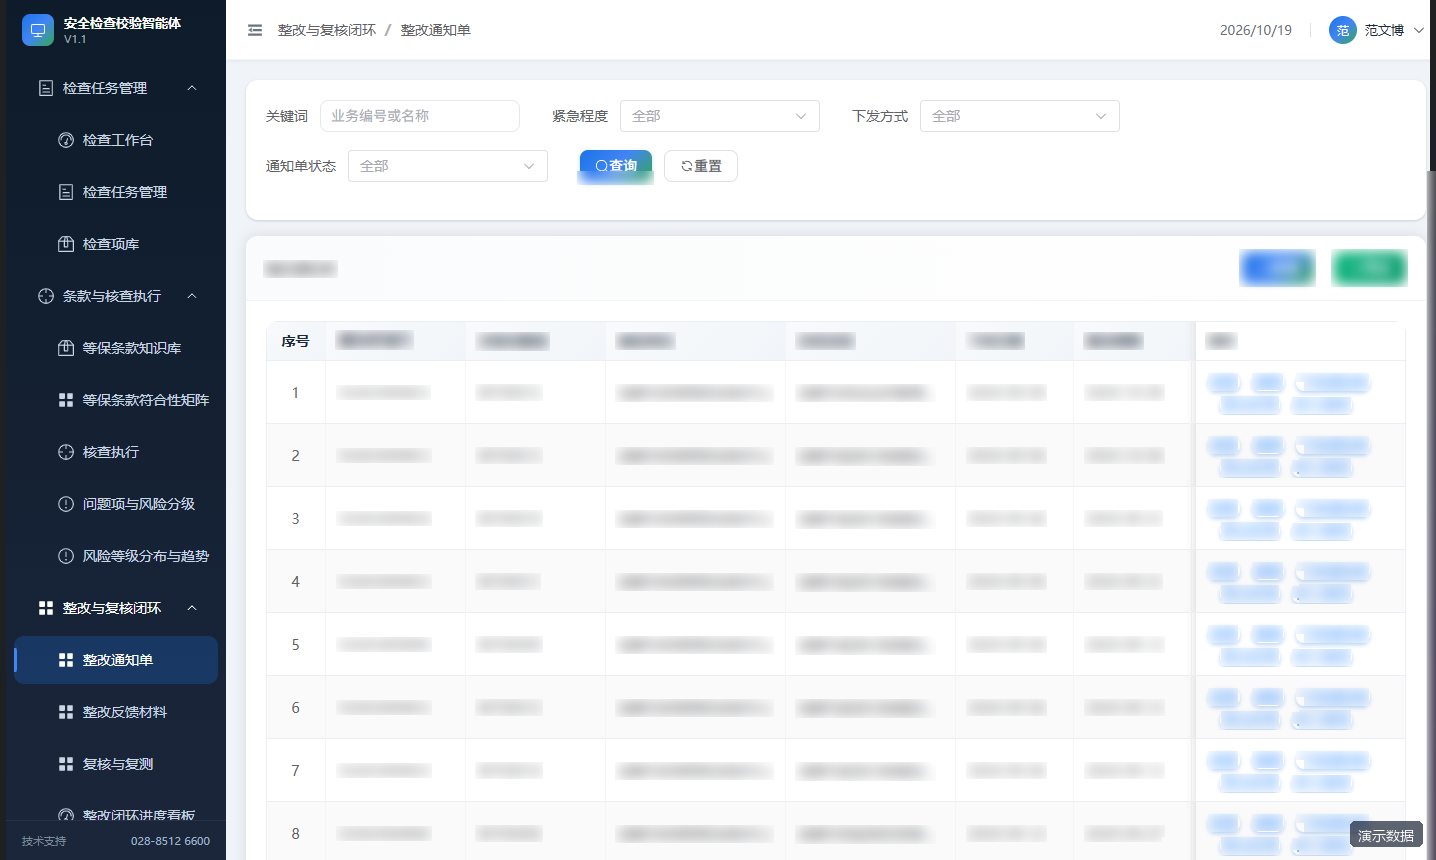
整改通知单
《荣信微安系统安全检查校验智能体》用户操作手册中的「整改通知单」界面。
统计报表
按业务类型与时间维度汇总的统计视图。
要解决的问题
这套系统针对哪些实际痛点
以下问题来自疾病预防控制与检验检测一线的真实工作场景,也是本系统设计时重点解决的对象。
- 检查靠人工逐条对照等保条款,条款多、耗时长、易遗漏
- 问题描述凭个人经验书写,同一条款不同人写出不同结论
- 整改完成后缺少复核环节,问题是否真正闭环无从确认
- 检查报告靠 Word 反复拼凑,历年检查问题无法复用比对
功能清单
核心功能与管理能力
以下功能模块与《用户操作手册 第 4 章》一致,说明文字来自产品手册原文。
检查任务管理
登记等级保护检查任务的检查依据、被检系统与等保级别、检查范围、被检单位、检查组长与检查人员,以及计划开始与结束时间。任务按草稿、待审批、检查中、已出报告、已归档五个状态流转,第三级系统全项检查的现场工期不少于 5 个工作日,检查人员不少于 3 人。
等保条款知识库
登记《网络安全等级保护基本要求》与《网络安全等级保护测评要求》等标准的条款编号、条款名称、标准层面、适用级别、要求原文、条款解释、核查方法、判定标准与常见问题。条款按草稿、待审核、已发布、修订中四个状态管理,只有已发布条款才能被检查项引用并用于现场判定。
检查项库
维护可现场执行的检查项,每条检查项绑定已发布的等保条款,明确所属层面、检查方式、适用对象、检查项描述、判定标准、风险权重、分值权重、取证要求与不适用情形。检查项按草稿、待审核、已启用、已停用管理,高风险权重检查项的分值权重不得低于 4 分。
核查执行
记录每个检查项在现场的核查情况与判定结论。核查结果包含检查任务、检查项、检查方式、核查日期、核查人、使用工具、判定结论、证据材料与现场情况描述。判定为不符合或部分符合时必须填写现场情况描述,采用工具扫描或渗透测试方式时必须填写工具名称与版本。
问题项与风险分级
管理核查发现的问题项,登记问题项标题、涉及系统、对应层面、问题类型、风险等级、发现日期、问题描述、判定依据、整改建议与整改期限。问题项按草稿、待确认、已确认、整改中、待复核、已闭环、风险接受管理,标记风险接受的问题项须说明补偿措施。
整改通知单
根据已确认的问题项生成整改通知单,登记被检单位、涉及系统、下发日期、整改期限、紧急程度、下发方式、接收人、整改要求、需提交材料与通知单状态。整改期限自下发之日起至少预留 3 天,高风险问题项紧急程度只能为严重或紧急。
整改反馈材料
被检单位针对整改通知单提交整改情况说明与证明材料。反馈包含对应通知单、反馈单位、反馈日期、整改措施类型、整改措施说明、证明材料清单、附件数量、材料齐全性、提交人与反馈状态。提交反馈时附件数量至少 1 份,整改措施说明须写明实施时间、内容与实施人。
复核与复测
记录整改完成后的复核与复测过程,登记关联问题项、涉及系统、复核日期、复核人、复核方式、复核结论、复测得分、验证情况、未通过原因与再次下发日期。复核结论为通过时复测得分不得低于 90 分,基本通过不得低于 80 分,不通过的问题项须重新下发整改通知。
技术规格
运行环境与技术要求
以下内容取自本产品《软件设计说明书 2.4 运行环境》,与其他荣信微安产品保持一致的技术栈,便于统一运维与统一安全策略。
产品版本
V1.1
运行平台
CentOS 7.9 / Windows Server 2019
支撑环境
JDK 17、Spring Boot 3.2、Nginx 1.20
数据库
MySQL 8.0,字符集 utf8mb4,排序规则 utf8mb4_general_ci
客户端
Chrome 100 及以上版本,分辨率 1440×900 及以上
架构
前后端分离,Spring Boot 接口层 + Vue 3 页面层,MyBatis-Plus 数据访问
安全
数据权限按岗位与机构控制,关键操作写入操作审计
技术架构
系统采用分层架构。页面层使用 Vue 3 与 Element Plus 构建,负责界面渲染与交互;接口层使用 Spring Boot 提供 REST 接口,负责参数校验、权限判断与业务编排;业务规则集中在规则类中,接口层不直接编写校验逻辑;数据访问层使用 MyBatis-Plus,按实体映射到 MySQL 数据表。
性能指标
响应能力与容量承诺
以下指标取自本产品《软件设计说明书》第 13 章「性能与容量」,是系统设计时需要满足的验收口径。
列表查询响应
单页 15 条不超过 1 秒
明细查询响应
单条不超过 500 毫秒
保存操作响应
不超过 1 秒
导出响应
1 万条以内不超过 30 秒
并发能力
50 个并发用户操作无明显卡顿
常见问题
关于 系统安全检查校验智能体
这个"智能体"和传统检查工具有什么区别?
传统工具主要解决"表单在线填写",本系统把等级保护条款沉淀为结构化知识库,将条款拆解为可执行检查项,并结合现场取证情况辅助生成问题描述、驱动整改复核闭环,最后自动汇总检查报告,把一次检查作为智能体工作流贯通。
等保条款知识库可以更新吗?
可以。条款知识库与检查项库以配置化方式管理,标准更新时可同步维护条款条目与对应检查项。
相关产品
这些产品也值得了解
预约产品演示
想看看系统安全检查校验智能体在您单位怎么用?
我们可以结合贵单位的业务范围与现有流程,针对本系统的实际场景做一次在线演示,并就模块启用范围、数据初始化与上线路径给出具体建议。