知识结构化
把分散在监测方案、标准文件、规范条款中的专业内容,拆解为结构化条目。例如把等级保护条款拆解为可执行的检查项,把艾滋病防治知识拆解为可检索的知识条目。
把人工智能落到公共卫生与检验检测的具体业务环节:知识结构化、规则可配置、过程可验证、智能体驱动。
公共卫生与检验检测业务中,大量工作本质上是有明确依据的重复判断:异常指标是否触发预警、质控数据是否失控、检测结果是否超过限值、等保条款是否符合要求、报告该填入哪些统计值。这些判断有标准、有依据、可复现,因此特别适合交给系统固化下来,让人专注于需要经验与判断力的部分。
荣信微安的 AI 能力不做泛化概念,而是围绕这条思路展开:把分散在文件与个人经验中的专业知识结构化为知识库,把判断依据固化为可配置的规则,再用智能体把这些能力嵌入用户的实际工作流程。
把分散在监测方案、标准文件、规范条款中的专业内容,拆解为结构化条目。例如把等级保护条款拆解为可执行的检查项,把艾滋病防治知识拆解为可检索的知识条目。
把判断依据从代码中抽离,改为配置化管理。Westgard 质控规则、预警阈值、评分口径、审批流程都可配置,业务变化时不需要修改程序。
新规则上线前可以先对历史数据回溯试算,评估误报与漏报水平;规则调整形成版本记录并支持灰度发布,避免"改完才发现问题"。
以智能体方式驱动工作流:按检查项推进执行、结合现场情况辅助生成问题描述、自动汇总报告,把一次专业检查贯通为一个可追溯的流程。
这是荣信微安把智能体能力落地到专业检查场景的代表产品,以网络安全等级保护核查为切入点。
面向网络安全等级保护核查与行业网络安全检查工作,解决长期以来检查靠人工逐条对表、问题描述凭经验书写、整改后无人复核、报告靠 Word 反复拼凑、历年问题无法复用等突出问题,把一次检查从任务下达、条款对表、现场取证、问题定性、整改复核到报告出具贯通为一个智能体工作流。
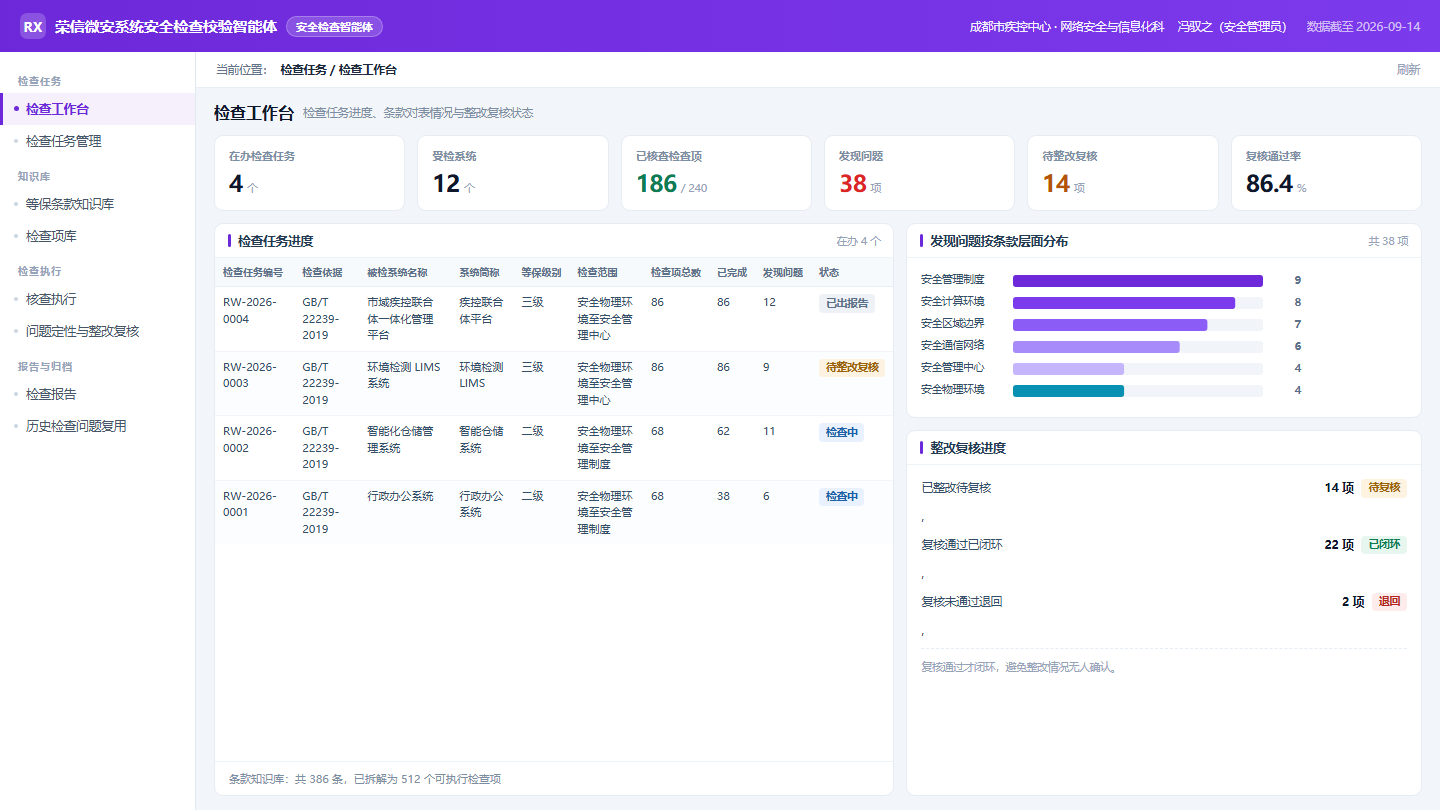
检查任务、核查执行与整改复核总体情况。
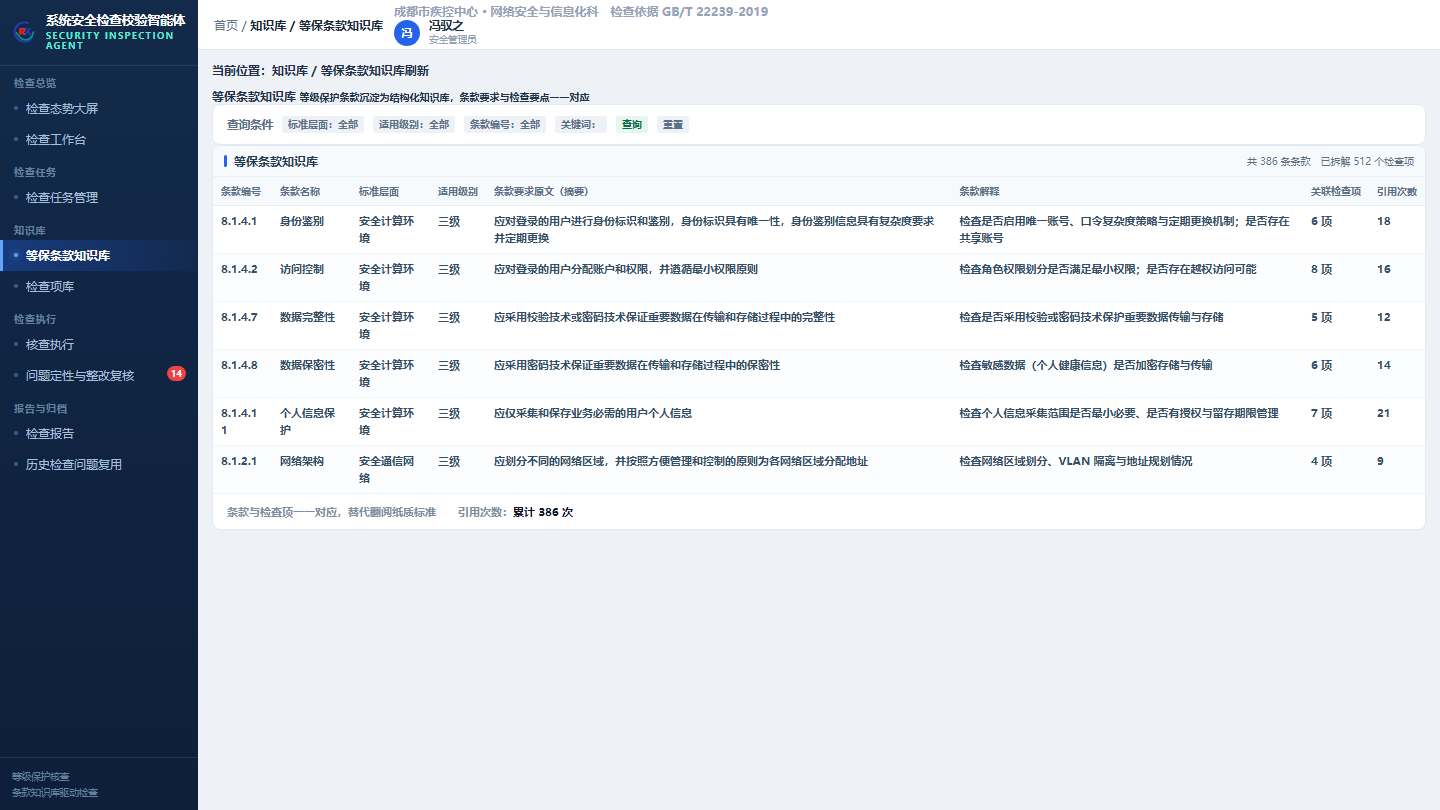
条款结构化为知识库。
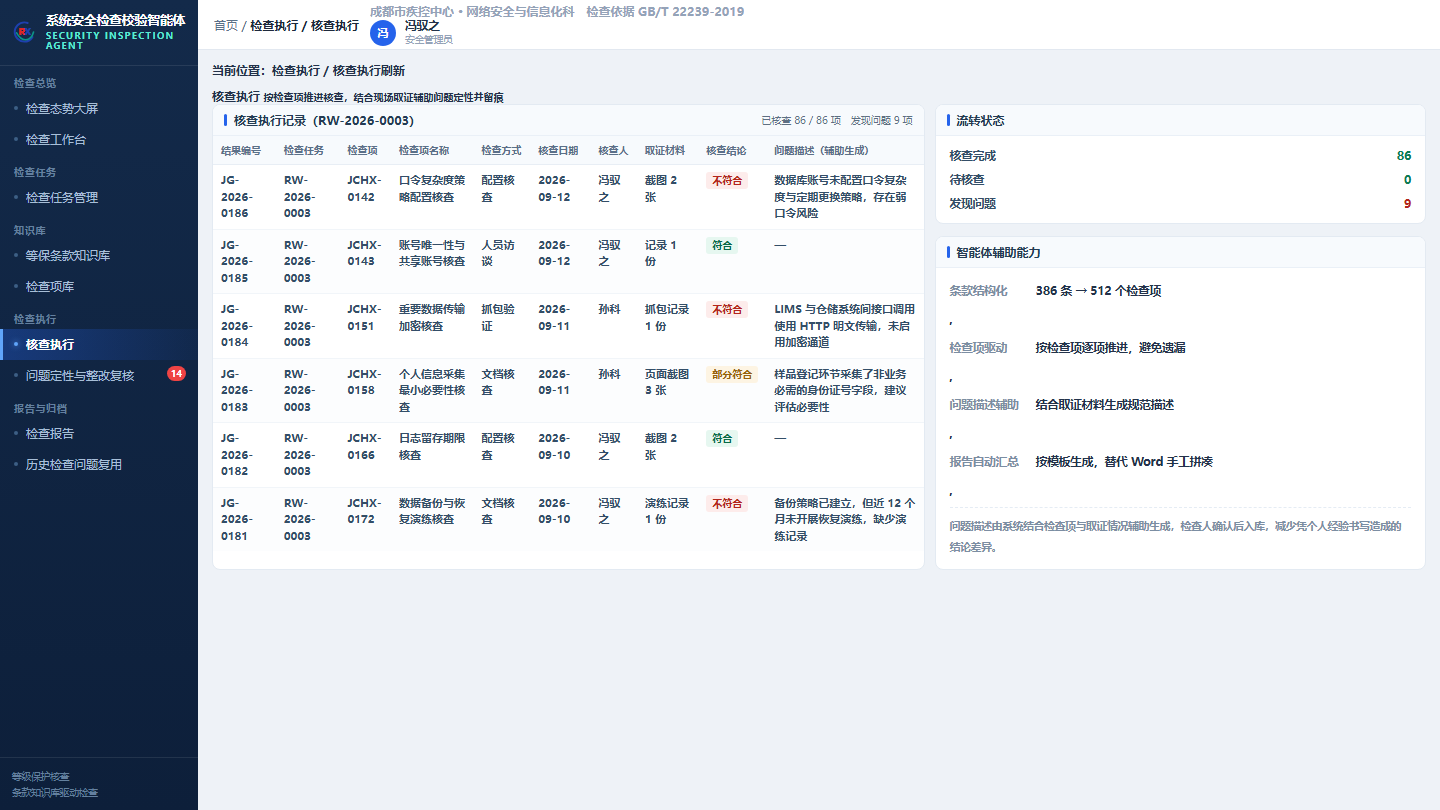
按检查项推进并留痕。
AI 能力要真正用起来,依赖统一的数据标准与公共能力。这也是我们建设疾控信息化应用统一管理底座平台的原因。
面向市级疾控中心与全市疾控、公共卫生机构的信息化管理工作,解决长期存在的公共能力重复建设问题。过去各业务应用分别建设账号体系、各自维护疾病分类与机构字典、接口调用没有台账、出现故障时难以定位责任环节,信息系统建设投入难以沉淀为可复用的公共资产。
在公共卫生与检验检测领域,AI 最现实的价值不是替代专业判断,而是把人从重复性的比对、拼表、翻档中解放出来,同时让判断依据变得可追溯、可复核。因此我们更关注三件事:知识是否结构化、规则是否可配置、过程是否可追溯。
指把专业知识结构化为知识库、把判断依据固化为可配置规则,并以智能体方式驱动完整工作流的能力。代表产品是系统安全检查校验智能体:它把等级保护条款沉淀为结构化知识库,拆解为可执行检查项,结合现场取证辅助生成问题描述,驱动整改复核闭环,最后自动汇总检查报告。
通用大模型擅长语言理解与生成,但公共卫生与检验检测业务需要的是有明确依据、结果可复核的判断。我们的做法是把领域知识结构化、把规则配置化,让判断结果可追溯到具体条款、阈值或标准,而不是依赖模型的自由生成。大模型能力可以在理解与生成环节发挥作用,但判断依据始终来自结构化的领域知识。
产品支持本地化部署与私有化部署,系统运行在贵单位自有的服务器环境中,业务数据保留在贵单位内网。具体的数据处理方式与部署架构可在实施阶段根据本单位的网络与保密管理要求确定。
目前系统安全检查校验智能体是直接以智能体形态设计的产品;传染病监测预警规则管理系统具备规则版本化、回溯试算与灰度发布能力;传染病监测分析报告生成系统具备报告模板化生成与数据质量前置核查能力;实验过程质控管理系统具备质控规则自动判读能力;疾控信息化应用统一管理底座平台为上述能力提供统一的数据标准与接口服务支撑。
把贵单位当前最耗人力的判断类工作告诉我们,我们帮您评估哪些可以固化为规则或知识库,以及投入产出比如何。